
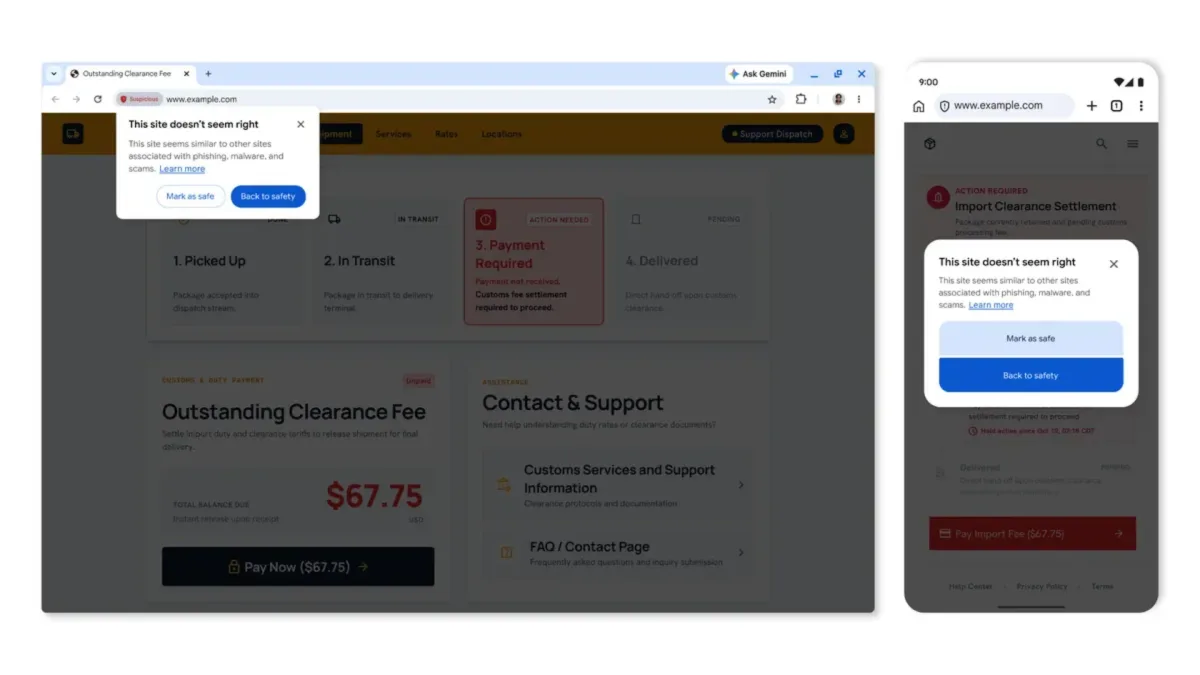
O Google Chrome implementou recentemente um recurso de segurança voltado para analisar comandos copiados pelo usuário, enviando esse conteúdo diretamente aos servidores da empresa. O objetivo principal dessa tecnologia é identificar e bloquear tentativas de golpes cibernéticos que utilizam a área de transferência do computador para instalar vírus e outros softwares maliciosos. Anunciada oficialmente por meio de uma comunicação oficial divulgada em uma terça-feira (20), a ferramenta já se encontra totalmente disponível para os internautas que optaram por ativar a Proteção Reforçada no navegador. Além dessa novidade, a companhia introduziu alertas reformulados para páginas suspeitas e aprimorou a detecção de fraudes utilizando inteligência artificial.
É importante destacar que essa análise da área de transferência não ocorre de maneira contínua ou indiscriminada. O procedimento acontece apenas em situações específicas e pontuais, acionando-se unicamente quando o Chrome detecta indícios de que o indivíduo pode ter sido manipulado a copiar um comando considerado perigoso. Isso significa, na prática, que o navegador não lê absolutamente tudo o que é copiado no dia a dia. A funcionalidade atua como um escudo cirúrgico, disparando verificações apenas nos momentos em que o comportamento da página web sugere uma ameaça iminente ao sistema operacional do usuário.
A introdução dessa camada extra de defesa responde diretamente a uma estratégia cada vez mais comum entre cibercriminosos, conhecida no ambiente digital como golpe ClickFix. Nessa modalidade de ataque específica, os fraudadores induzem as vítimas a executar comandos maliciosos diretamente em seus próprios computadores, sem que percebam o perigo real. O cenário típico envolve uma página web que exibe uma mensagem falsa de erro, alegando que o navegador precisa de uma atualização urgente ou que o internauta precisa resolver um suposto problema de segurança de rede.
Como funciona o golpe ClickFix e a atuação do terminal
Para solucionar o suposto problema inventado pela página falsa, a vítima é fortemente orientada a copiar um comando textual e executá-lo no terminal do sistema operacional, como o PowerShell ou o tradicional Prompt de Comando do Windows. Um dos grandes perigos desse método é que o conteúdo copiado pela interface gráfica pode ser substancialmente diferente daquilo que realmente é apresentado na página visualizada. Ao colar e executar essas instruções no console do sistema, o usuário acaba abrindo brechas para a instalação silenciosa de programas maliciosos em sua máquina.
Com a nova ferramenta de proteção integrada ao navegador, o Chrome passa a atuar interceptando possíveis comandos suspeitos copiados diretamente de páginas da web. Imediatamente após a cópia, o trecho é encaminhado de forma automatizada ao serviço de Navegação Segura do Google para uma checagem detalhada. Caso a análise técnica confirme a existência de perigo real, um aviso imediato será exibido na tela, bloqueando a ação antes mesmo que o usuário tenha a oportunidade de colar e executar as instruções no terminal do computador.
Essa mudança tecnológica, contudo, levanta debates inevitáveis sobre a privacidade dos dados na internet. De acordo com os esclarecimentos fornecidos pela empresa, informações capazes de identificar pessoalmente o usuário são rigorosamente removidas do conteúdo copiado antes que qualquer dado seja efetivamente enviado aos servidores externos. A filtragem busca equilibrar a necessidade urgente de cibersegurança com a preservação da privacidade digital dos milhões de internautas que utilizam o ecossistema do navegador diariamente.
Inteligência artificial do Gemini no combate a fraudes
Outra evolução significativa anunciada junto com o recurso da área de transferência é a ampla expansão do uso do Gemini na identificação de páginas fraudulentas. Anteriormente, o Chrome já utilizava um modelo de inteligência artificial executado localmente em dispositivos compatíveis para detectar fraudes focadas em falso suporte técnico. Agora, o processo de análise evoluiu para utilizar um modelo muito mais potente, que fica hospedado diretamente nos servidores corporativos da gigante de tecnologia, permitindo um alcance analítico superior.
A alteração estrutural na arquitetura de segurança viabiliza a identificação rápida de outras ameaças complexas, a exemplo de esquemas com falsos antivírus e páginas maliciosas que simulam falsas atualizações de navegadores web. A companhia esclarece que o conteúdo textual de uma página só é enviado para a análise baseada no Gemini quando o navegador identifica indícios considerados fortes de fraude. O Google afirma que esses dados são processados de maneira temporária, sem armazenamento de longo prazo e sem qualquer utilização no treinamento de futuras versões de IA.
Como reflexo dessas melhorias na experiência de navegação, o Chrome também passou a diferenciar formalmente os avisos exibidos sobre páginas suspeitas e páginas comprovadamente perigosas. Sites que apresentam sinais genéricos de fraude, mas que ainda não foram catalogados como maliciosos de forma definitiva, exibirão uma janela de aviso intermediária. Nesses casos específicos, o usuário ganha a liberdade de retornar à página anterior ou optar por marcar o endereço eletrônico como um ambiente seguro.
Diferença entre alertas e o padrão de proteção
Em contrapartida, as páginas web que já são amplamente reconhecidas pelos sistemas de segurança como perigosas continuarão exibindo o tradicional e invasivo alerta vermelho. Esse aviso crítico ocupa praticamente toda a extensão da tela, exigindo uma ação consciente do internauta para prosseguir, embora desaconselhada. A segmentação dos avisos visa reduzir a fadiga de alertas e orientar melhor o comportamento do usuário diante de diferentes níveis de risco encontrados na rede.
Para usufruir de todas essas novidades anunciadas, o usuário precisa estar ciente de que as ferramentas estão concentradas e disponíveis no modo de Proteção Reforçada do software. Essa modalidade específica oferece checagens adicionais e rigorosas de segurança, o que exige o compartilhamento de um volume maior de informações com os servidores do Google em comparação ao modo operacional padrão que vem pré-configurado de fábrica.
O processo para habilitar o recurso no computador é direto e acessível a qualquer pessoa. Basta abrir o programa, navegar até o menu de Configurações, selecionar a aba de Privacidade e segurança, clicar em Segurança e, por fim, marcar a opção de Proteção reforçada. Vale ressaltar que essa alternativa difere da Proteção Padrão, que permanece ativa por padrão e continua oferecendo defesas fundamentais contra sites maliciosos, downloads perigosos e extensões suspeitas.
Ao optar por ativar a camada adicional de proteção, o internauta autoriza formalmente o envio de mais informações de navegação para a infraestrutura do Google. Esse pacote de dados pode incluir endereços de sites acessados e amostras parciais de conteúdo das páginas visitadas, servindo exclusivamente para blindar o ambiente digital contra novas e sofisticadas ameaças que surgem constantemente na internet corporativa e doméstica.
Contexto histórico da segurança em navegadores web
A evolução das tecnologias voltadas para a proteção de usuários na internet acompanhou de perto o avanço e a sofisticação das táticas utilizadas por criminosos virtuais nas últimas décadas. Historicamente, os navegadores web iniciaram sua jornada focando exclusivamente na integridade do carregamento de páginas e na compatibilidade com padrões abertos de programação. Com o passar do tempo, à medida que o comércio eletrônico e os serviços bancários digitais ganharam escala global, a necessidade de barreiras ativas contra ameaças externas tornou-se uma prioridade absoluta para as empresas desenvolvedoras de softwares de navegação.
Nas fases iniciais da segurança digital, os mecanismos defensivos dependiam primariamente de listas estáticas conhecidas como listas negras, que catalogavam endereços de páginas maliciosas após relatos de ataques bem-sucedidos. No entanto, com a proliferação de técnicas dinâmicas de engenharia social, essas abordagens tradicionais começaram a demonstrar limitações operacionais evidentes. Criminosos passaram a criar páginas falsas efêmeras, que surgem e desaparecem em questão de horas, inutilizando os cadastros manuais e exigindo o desenvolvimento de algoritmos preditivos baseados em inteligência artificial e análise comportamental em tempo real.
Essa transição tecnológica forçou plataformas como o Google Chrome a repensarem a forma como interceptam perigos antes que o dano real ocorra no hardware do internauta. A inclusão de defesas focadas na área de transferência e o uso de modelos avançados hospedados em nuvem representam um marco nessa trajetória contínua. Em vez de apenas bloquear o acesso a um endereço de internet já conhecido por práticas fraudulentas, os sistemas atuais examinam a dinâmica de interação entre o visitante e a interface, buscando interromper fluxos específicos de manipulação psicológica, como os observados nos ataques baseados em comandos de terminal.
O impacto prático das novas diretrizes para o ecossistema digital
Para o ecossistema digital como um todo, a adoção de barreiras automatizadas que examinam conteúdos copiados altera a dinâmica de desenvolvimento e verificação de páginas web legítimas e maliciosas. Desenvolvedores de sistemas e administradores de redes corporativas precisam compreender que o comportamento de suas aplicações voltadas ao público final passa a ser monitorado de perto por camadas de inteligência artificial altamente sensíveis. Embora o foco principal da ferramenta seja a interrupção de golpes, a precisão na detecção é um fator crítico para evitar falsos positivos que possam prejudicar a experiência de navegação em portais legítimos.
No cotidiano de quem navega pela internet, a mudança exige uma adaptação consciente quanto às configurações de privacidade e segurança adotadas em dispositivos pessoais e profissionais. O uso do modo de Proteção Reforçada, requisito fundamental para o funcionamento pleno do mecanismo de análise da área de transferência e das checagens baseadas no Gemini, impõe uma troca equilibrada. O usuário aceita compartilhar amostras limitadas de dados contextuais com a infraestrutura corporativa da empresa em troca de uma barreira defensiva significativamente mais robusta contra fraudes modernas.
As organizações empresariais que gerenciam parques de computadores utilizados por colaboradores também precisam avaliar os impactos dessas diretrizes em suas rotinas de suporte técnico e administração de sistemas. Como muitas instruções legítimas de configuração corporativa exigem, em determinados cenários, a cópia de trechos de texto para execução em terminais de comando, a introdução de alertas rigorosos pelo navegador pode gerar alertas falsos ou exigir orientações adicionais aos funcionários para garantir que procedimentos internos válidos não sejam confundidos com tentativas de fraude do tipo ClickFix.
Desafios regulatórios e perspectivas futuras na proteção de dados
A ampliação do escopo de análise de dados realizados por navegadores web levanta questionamentos profundos no âmbito regulatório e na conformidade com leis de proteção à privacidade vigentes em diversos países. O envio de amostras de conteúdo textual e fragmentos da área de transferência para servidores remotos, ainda que sob rigorosos processos de anonimização e exclusão de identificadores pessoais, exige transparência absoluta por parte das companhias desenvolvedoras. A garantia de que as informações processadas temporariamente não serão reutilizadas para finalidades secundárias ou para o treinamento de modelos futuros de inteligência artificial é uma exigência imperativa para manter a confiança dos consumidores.
Olhando para o horizonte tecnológico, a tendência é que os navegadores continuem a integrar funções cada vez mais autônomas na detecção precoce de fraudes, reduzindo drasticamente a margem de erro humana na identificação de armadilhas virtuais. A integração entre recursos locais e processamento massivo em nuvem por meio de inteligência artificial generativa sinaliza um novo paradigma no combate à criminalidade cibernética. Resta acompanhar como o mercado reagirá a essas transformações e de que maneira os internautas adotarão voluntariamente as camadas adicionais de segurança disponibilizadas nos softwares de navegação modernos.